مکمل تفصیلات
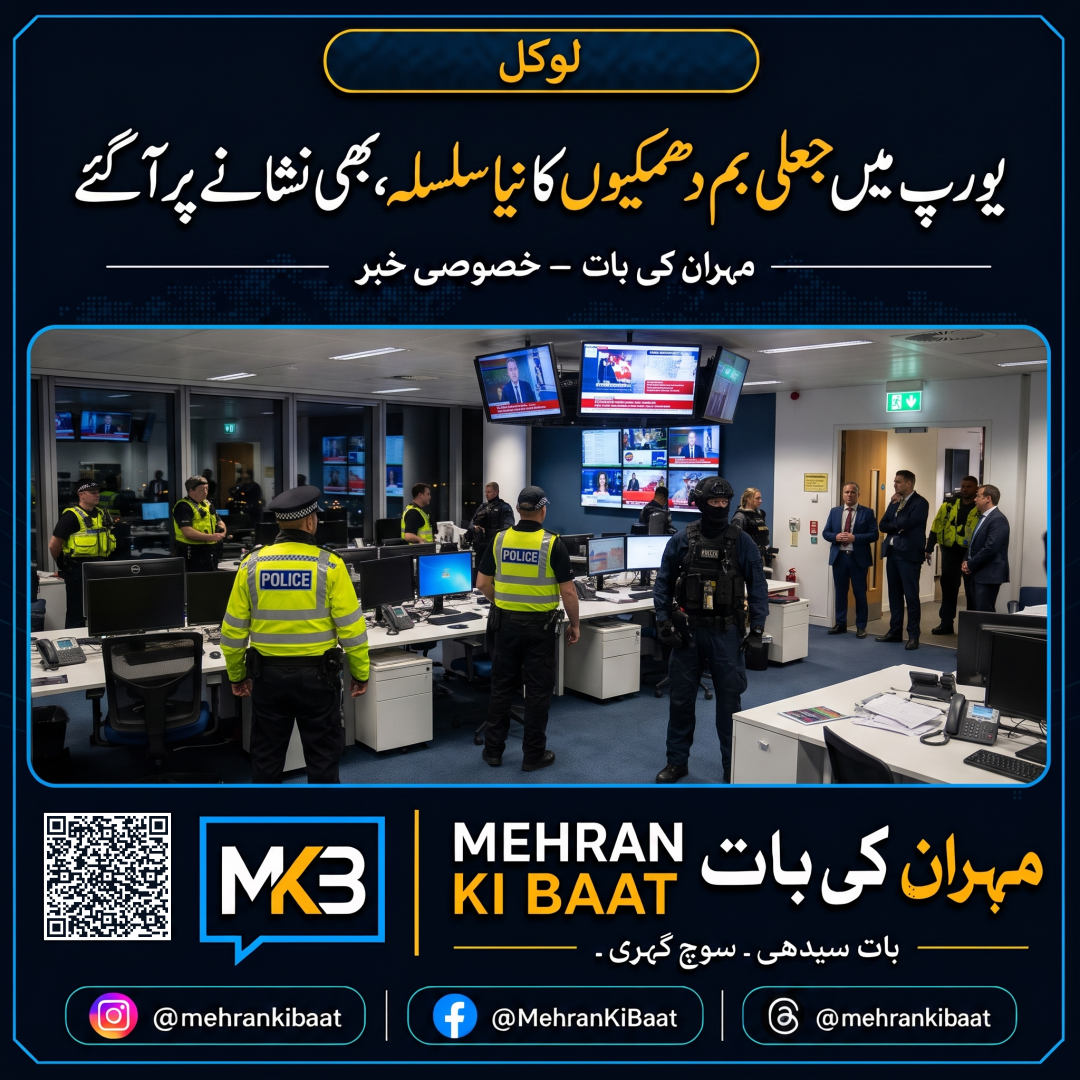
جمعہ کے روز یورپ کے دو ملکوں—آئرلینڈ اور بلغاریہ—میں نیوز رومز کو ای میل کے ذریعے بم دھمکیاں موصول ہوئیں۔ یہ پیغامات ایک مبینہ فرد “Mikhail Andropov” کے نام سے آئے، جس نے دعویٰ کیا کہ وہ یورپ میں فضائی سفر کو متاثر کرنے والی جعلی دھمکیوں کی بڑھتی ہوئی لہر کی ذمہ داری لے رہا ہے۔ ای میلز بلغاریہ کے نیوز چینل Nova TV اور آئرلینڈ کے پبلک براڈکاسٹر RTE کو بھیجی گئیں۔ RTE نے حفاظتی اقدام کے طور پر اپنے دفاتر خالی کرائے اور پروگرامنگ روک دی۔ ان پیغامات میں عنوان “Message to the West” استعمال کیا گیا اور ان میں دعویٰ کیا گیا کہ یہ یورپ بھر میں ٹرانسپورٹ کے ذرائع کے خلاف حملوں کے آغاز کی علامت ہیں۔
اسی رپورٹ کے مطابق برطانیہ کے براڈکاسٹر Sky نے بھی ایک سیکیورٹی تھریٹ ملنے کی اطلاع دی۔ Reuters یہ ثابت نہیں کر سکا کہ ای میلز کس نے بھیجیں، ان کا اصل ماخذ کیا تھا، یا آیا یہ واقعی ان ہی دھمکیوں کی کڑی تھیں جنہوں نے منگل سے اب تک یورپ کی درجنوں پروازیں متاثر کیں۔ یورپی حکام کے لیے یہ صورتِ حال اس لیے تشویش ناک ہے کہ اسے “hybrid” یعنی مخلوط نوعیت کی خلل انگیزیوں کی مہم سمجھا جا رہا ہے، جسے بہت سے لوگ روس سے جوڑتے ہیں۔
تاریخ: جمعہ، رپورٹ کے مطابق منگل سے جاری پروازوں میں خلل کا سلسلہ۔
اصل لنک: https://www.dawn.com/news/2042605/newsroom-bomb-threats-follow-escalating-european-flight-hoaxes
عوامی اثرات
یہ معاملہ صرف چند نیوز رومز تک محدود نہیں رہا، بلکہ اس نے پورے یورپ میں عوامی خوف اور غیر یقینی کی فضا پیدا کر دی ہے۔ جب ایئرپورٹس، پروازیں اور اب میڈیا ادارے بھی دھمکیوں کی زد میں آئیں تو عام مسافروں، ملازمین اور ناظرین سب پر اس کا فوری اثر پڑتا ہے۔ دفاتر خالی کرانا، نشریات روکنا اور سیکیورٹی الرٹ بڑھانا یہ دکھاتا ہے کہ ایسی جعلی دھمکیاں بھی عملی زندگی کو مفلوج کر سکتی ہیں۔
پاکستانی قارئین کے لیے بھی یہ خبر اہم ہے، کیونکہ اس سے معلوم ہوتا ہے کہ جدید دور میں ایک ای میل یا آن لائن پیغام بھی بڑے پیمانے پر بداعتمادی، خوف اور نظامی خلل پیدا کر سکتا ہے۔ اگر یہ کسی منظم مہم کا حصہ ہے تو اس کے سیاسی اور سفارتی اثرات بھی ہوں گے، خاص طور پر ان ممالک پر جو یوکرین کی حمایت کر رہے ہیں۔
عمل یا حل
اس خبر کا فوری سبق یہ ہے کہ یورپ کے ادارے اب سیکیورٹی، سائبر نگرانی اور انفارمیشن شیئرنگ کو مزید سخت کریں گے۔ چونکہ Reuters بھی اصل بھیجنے والے یا ای میل کے ماخذ کی تصدیق نہ کر سکا، اس لیے اصل چیلنج یہی ہے کہ جعلی دھمکیوں کو حقیقی خطرے سے کیسے الگ کیا جائے۔ ایسے واقعات میں صرف ایک ادارہ نہیں، بلکہ ایئرلائنز، میڈیا ہاؤسز، پولیس اور سیکیورٹی ایجنسیاں مل کر ردعمل دیتی ہیں۔
اصل سوال یہ ہے کہ اگر ایک مبہم ای میل پورے براعظم میں پریشانی پھیلا سکتی ہے تو کیا یورپ کی سیکیورٹی اور سائبر دفاعی حکمتِ عملی کافی مضبوط ہے؟ اور اگر یہ واقعی کسی ریاستی یا نیم ریاستی مہم کا حصہ ہے تو اس کا جواب کتنا سخت ہونا چاہیے؟